下图为某企业网络拓扑片段,路由器R1和R2已经正确建立BGP邻居关系,交换机SW1为终端PC的网关,路由器R1配置如下静态路由,实现总部各网络互通。
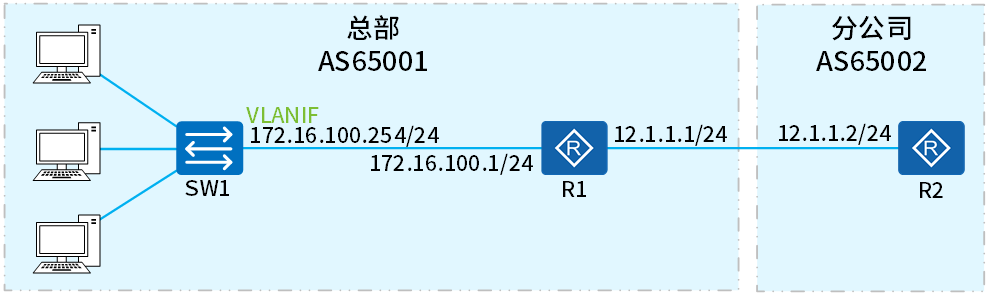
ip route-static 172.16.10.0 255.255.255.0 172. 16.100.254
ip route-static 172.16.20.0 255.255.255.0 172.16.100.254
在R1将静态路由引入BGP,要求R2与172.16.10.0网络互通,但禁止访问172.16.20.0网络,下列选项中无法实现上述要求的是( )。
问题1选项
A.[R1] acl 2001 [R1-acl-basic-2001]rule 5 permit source 172. 16. 20. 0 0. 0. 0.255 [R1-acl-basic-2001] quit [Rl]route-policy test deny node 10 [R1-route-policy]if-match acl 2001 [Rl-route-policy]quit [R1]bgp 65001
B.[R1]acl 2001 [R1-acI-basic-2001]rule 5 permit source 172. 16. 10.0 0. 0. 0. 255 [R1-acl-basic-2001]rule 10 deny source 172.16.20.0 0.0.0.255 [R1-acl-basic-2001]quit [Rllroute-policy test permit node 10 [Rl-route-policy]if-match acl 2001 [Rl-route-policy]quit [R1]bgp 65001 [R1-bgp]import-route static route-policy test
C.[R1]acl 2001 [R1-acl-basic-2001]rule 5 permit source 172. 16. 10.0 0. 0.0. 255 [R1-acl-basic-2001]quit [R1]route-policy test permit 10 [R1-route-policy]if-match acl 2001 [R1-route-policy]quit [R1]bgp 65001 [R1-bgp]import-route static route-policy test
D.[R1]acI 2001 [R1-acl-basie-2001]rule 5 permit source 172. 16. 10.0 0. 0. 0.255 [R1-acl-basic-2001]quit [R1]acl 2002 [R1-acl-basie-2002]rule 5 permit source 172. 16. 20. 0 0. 0. 0. 255 [Rl-acl-basic-2002]quit [Rl]route-policy test permit node 10 [R1-route-policy]if-match acl 2001 [R1-route-policy]quit [R1 route-policy] test deny node 20 [R1-route-policy]if-match acl 2002 [Rl-route-policy]quit [R1]bgp 65001 [R1-bgp]import-route static route-policy test
策略分析:
ACL 2001 匹配了 172.16.20.0。
route-policy test deny node 10:这是一个拒绝节点。
路由匹配过程:
当 172.16.20.0 进来时:匹配了 ACL 2001,直接被 node 10 的 deny 拦截、拒绝引入。这符合“禁止访问 20.0”的要求。
当 172.16.10.0 进来时:无法匹配 node 10 里的 ACL 2001。路由继续往下走,结果撞上了 Route-Policy 末尾隐含的 deny all。
最终结果: 导致 172.16.10.0 和 172.16.20.0 统统被过滤掉,R2 拿不到任何路由。因此 A 绝对无法实现要求。