2009年下半年网络工程师考试下午真题

摘要:以下是由希赛网整理的网络工程师下半年下午真题,希望对备考的考生有所帮助,更多真题解析可点击网络工程师在线题库
以下是由希赛网整理的网络工程师下半年下午真题,希望对备考的考生有所帮助,更多真题解析可点击网络工程师在线题库
● 阅读以下说明,回答问题1至问题3,将解答填入答题纸对应的解答栏内。
【说明】
某校园网中的无线网络拓扑结构如图1-1所示。
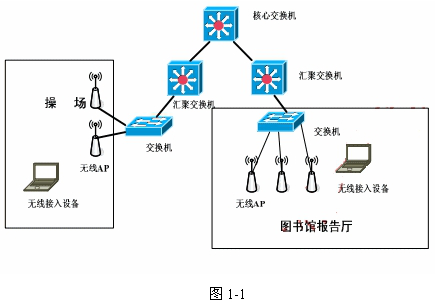
该网络中无线网络的部分需求如下:
1.学校操场要求部署AP,该操场区域不能提供外接电源。
2.学校图书馆报告厅要求高带宽、多接入点。
3.无线网络接入要求有必要的安全性。
【问题1】(4分)
根据学校无线网络的需求和拓扑图可以判断,连接学校操场无线AP的是(1)交换机,它可以通过交换机的(2)口为AP提供直流电。
【问题2】(6分)
1.根据需求在图书馆报告厅安装无线AP,如果采用符合IEEE 802.11b规范的AP,理论上可以提供(3)Mb/s的传输速率;如果采用符合IEEE 802.11g规范的AP,理论上可以提供较高(4)Mb/s的传输速率。如果采用符合(5)规范的AP,由于将MIMO技术和(6)调制技术结合在一起,理论上较高可以提供600Mbps的传输速率。
(5)备选答案
(1)A.IEEE 802.11a
B.IEEE 802.11e
C.IEEE 802.11i
D.IEEE 802.11n
(6)备选答案
(2)A.BFSK
B.QAM
C.OFDM
D.MFSK
2.图书馆报告厅需要部署10台无线AP,在配置过程中发现信号相互干扰严重,这时应调整无线AP的(7)设置,用户在该报告厅内应选择(8),接入不同的无线AP。
(7)~(8)备选答案
(3)A.频道
B.功率
C.加密模式
D.操作模式
E. SSID
【问题3】(5分)
若在学校内一个专项实验室配置无线AP,为了保证只允许实验室的PC机接入该无线AP,可以在该无线AP上设置不广播(9),对客户端的(10)地址进行过滤,同时为保证安全性,应采用加密措施。无线网络加密主要有三种方式:(11)、WPA/WPA2、WPA-PSK/WPA2-PSK。在这三种模式中,安全性最好的是(12),其加密过程采用了TKIP和(13)算法。
(13)备选答案
(4)A.AES
B.DES
C.IDEA
D.RSA
● 阅读下列说明,回答问题1至问题5, 将解答填入答题纸对应的解答栏内。
【说明】
网络拓扑结构如图2-1所示。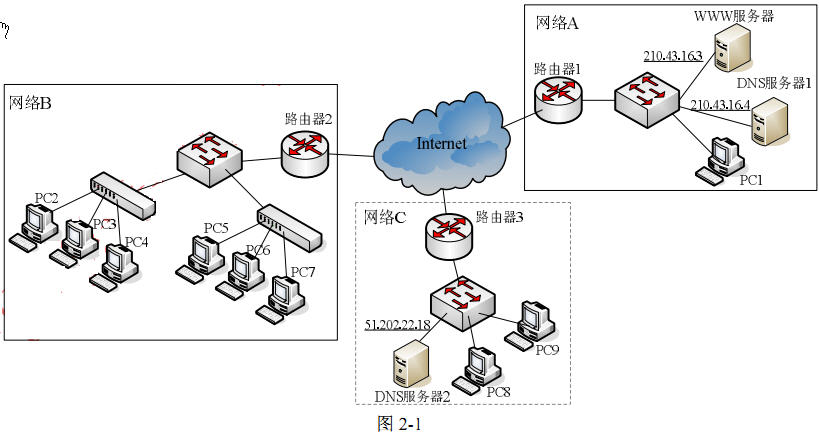 【问题1】(4分)
网络A的WWW服务器上建立了一个Web站点,对应的域名是www.abC.edu。DNS服务器1上安装Windows Server 2003操作系统并启用DNS服务。为了解析WWW服务器的域名,在图2-2所示的对话框中,新建一个区域的名称是(1);在图2-3所示的对话框中,添加的对应的主机“名称”为(2)。
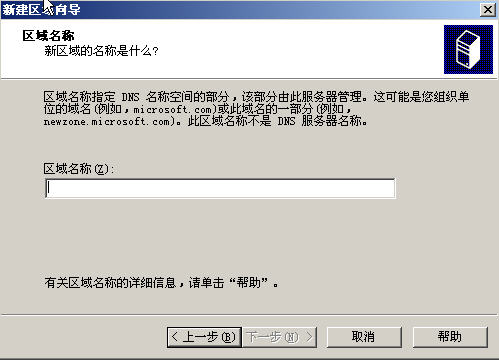
图2-2
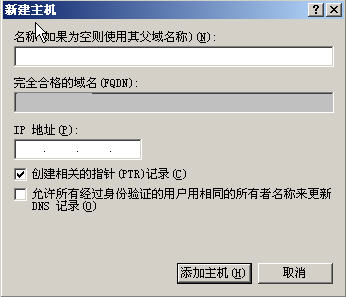
图2-3
【问题2】(3分)
在DNS系统中反向查询(Reverse Query)的功能是(3)。为了实现网络A中WWW服务器的反向查询,在图2-4和2-5中进行配置,其中网络ID应填写为(4)。主机名应填写为(5)。
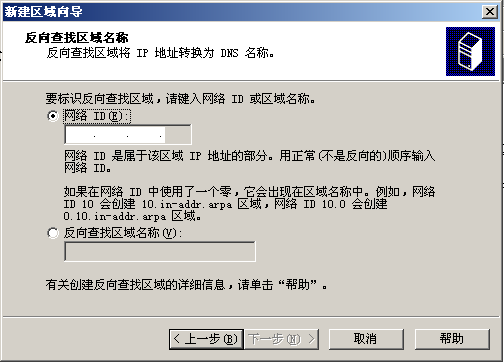
图2-4
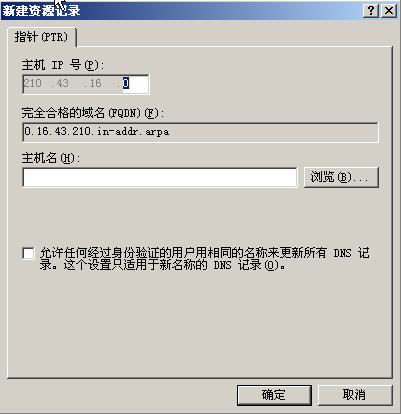
图2-5
【问题3】(3分)
DNS服务器1负责本网络区域的域名解析,对于非本网络的域名,可以通过设置“转发器”,将自己无法解析的名称转到网络C中的DNS服务器2进行解析。设置步骤:首先在“DNS管理器”中选中DNS服务器,单击鼠标右键,选择“属性”对话框中的“转发器”选项卡,在弹出的如图2-6所示的对话框中应如何配置?
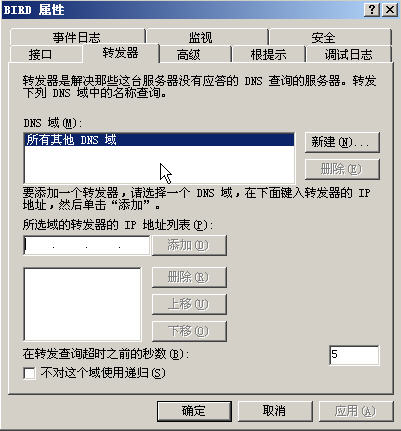
图2-6
【问题4】(2分)
网络C的Windows Server 2003 Server服务器上配置了DNS服务,在该服务器上两次使用nslookup www.sohu.com命令得到的结果如图2-7所示,由结果可知,该DNS服务器(6)。 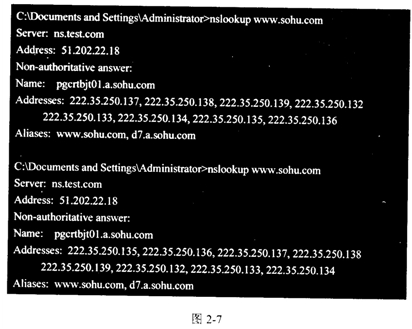
(6)的备选答案:
(2)A.启用了循环功能
B.停用了循环功能
C.停用了递归功能
D.启用了递归功能
【问题5】(3分)
在网络B中,除PC5计算机以外,其它的计算机都能访问网络A的WWW服务器,而PC5计算机与网络B内部的其它PC机器都是连通的。分别在PC5和PC6上执行命令ipconfig,结果信息如图2-8和图2-9所示:
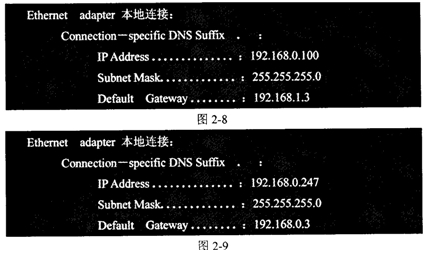
请问PC5的故障原因是什么?如何解决?
● 阅读以下说明,回答问题1至问题3,将解答填入答题纸对应的解答栏内。
【说明】
在大型网络中,通常采用DHCP完成基本网络配置会更有效率。
【问题1】(1分)
在Linux系统中,DHCP服务默认的配置文件为(1)。
(1)备选答案:
(3)A./etc/dhcpd.conf
B./etc/dhcpd.config
C./etc/dhcp.conf
D./etc/dhcp.config
【问题2】(共4分)
管理员可以在命令行通过(2)命令启动DHCP服务;通过(3)命令停止DHCP服务。
(2)、(3)备选答案:
(4)A.service dhcpd start
B.service dhcpd up
C.service dhcpd stop
D.service dhcpd down
【问题3】(10分)
在Linux系统中配置DHCP服务器,该服务器配置文件的部分内容如下:
subnet 192.168.1.0 netmask 255.255.255.0{
option routers 192.168.1.254;
option subnet-mask 255.255.255.0;
option broadcast-address 192.168.1.255;
option domain-name-servers 192.168.1.3;
range 192.168.1.100192.168.1.200;
default-lease-time 21600;
max-lease-time 43200;
host webserver{
hardware ethernet 52:54:AB:34:5B:09;
fixed-address 192.168.1.100;
}
}
在主机webserver上运行ifconfig命令时显示如下,根据DHCP配置,填写空格中缺少的内容。
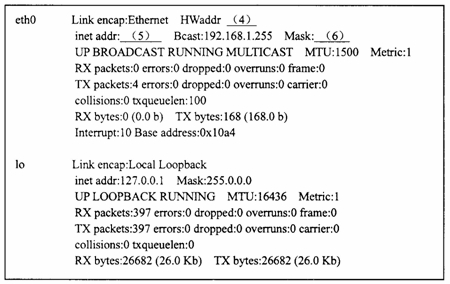
该网段的网关IP地址为(7),域名服务器IP地址为(8)。
● 阅读以下说明,回答问题1至问题4,将解答填入答题纸对应的解答栏内。
【说明】
某公司通过PIX防火墙接入Internet,网络拓扑如图4-1所示。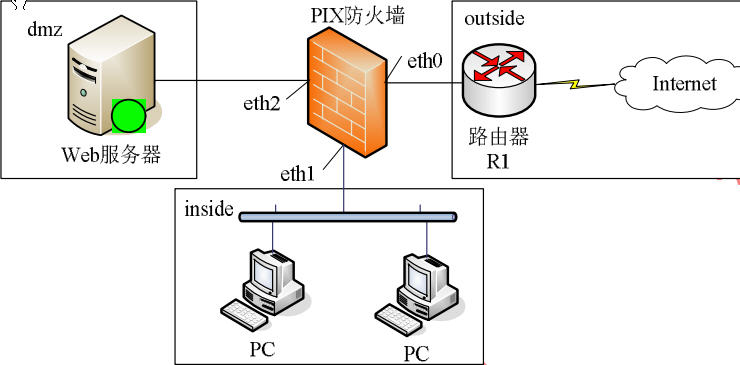 图4-1
在防火墙上利用show命令杳询当前配置信息如下:
PIX#show config
…
nameif eth0 outside security0
nameif eth l inside security100
nameif eth2 dmz security40
…
fixup protocal ftp 21 (1)
fixup protocol http 80…
ip address outside 61.144.51.42 255.255.255.248
ip address inside 192.168.0.1 255.255.255.0
ip address dmz 10.10.0.1 255.255.255.0
…
global(outside)1 61.144.51.46
nat(inside)1 0.0.0.0 0.0.0.000
…
route outside 0.0.0.0 0.0.0.0 61.144.51.45 1 (2)
…
【问题1】(4分)
解释(1)、(2)处画线语句的含义。
【问题2】(6分)
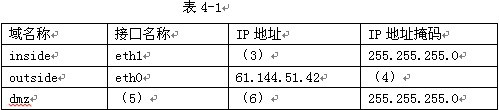
根据配置信息,填写表4-1。
【问题3】(2分)
根据所显示的配置信息,由inside域发往Internet的IP分组,在到达路由器R1时的源IP地址是(7)。
【问题4】(3分)
如果需要在dmz域的服务器(IP地址为10.10.0.100)对Internet用户提供Web服务(对外公开IP地址为61.144.51.43),请补充完成下列配置命令。
PIX(config)#static(dmz,outside)(8)(9)
PIX(config)#conduit permit tcp host(10)eq www any
● 阅读以下说明,回答问题1至问题3,将解答填入答题纸对应的解答栏内。
【说明】
某单位网络拓扑结构如图5-1所示,要求配置IPsec VPN使10.10.20.1/24网段能够连通10.10.10.2/24网段,但10.10.30.1 /24网段不能连通10.10.10.2/24网段。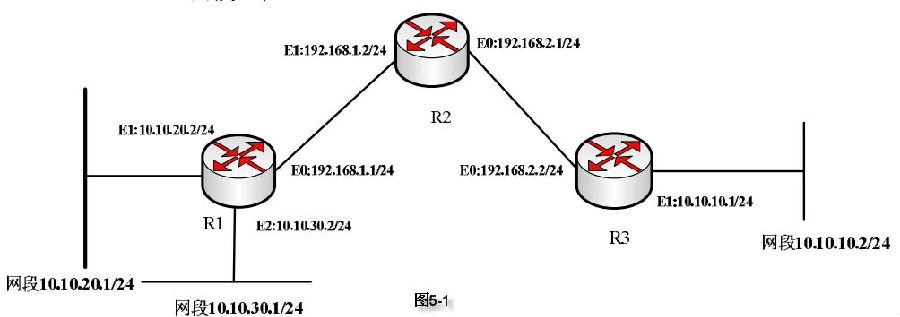
【问题1】(4分)
根据网络拓扑和要求,解释并完成路由器R1上的部分配置。
R1(config)#crypto isakmp enable (启用IKE)
R1(config)#crypto isakmp(1)20 (配置IKE策略20)
R1(config-isakmp)#authentication pre-share(2)
R1(config-isakmp)#exit
R1(config)#crypto isakmp key 378 address 192.168.2.2(配置预共享密钥为378)
R1(config)#access-list 101 permit ip(3)0.0.0.255(4)0.0.0.255
(设置ACL)
【问题2】(4分)
根据网络拓扑和要求,完成路由器R2上的静态路由配置。
R2(config)#ip route(5)255.255.255.0 192.168.1.1
R2(config)#ip route 10.10.30.0 255.255.255.0(6)
R2(config)#ip route 10.10.10.0 255.255.255.0 192.168.2.2
【问题3】(空(9)1分,其他2分,共7分)
根据网络拓扑和R1的配置,解释并完成路由器R3的部分配置。
R3(config)#crypto isakmp key(7)address(8)
R3(config)#crypto transform-set testvpn ah-md5-hmac esp-des esp-md5-hmac(9)
R3(cfg-crypto-trans)#exit
R3(config)#crypto map test 20 ipsec-isakmp
R3(config-crypto-map)#set peer 192.168.1.1
R3(config-crypto-map)#set transform-set (10)

延伸阅读
软考备考资料免费领取
去领取
- 0
- 1
- 7


 专注在线职业教育25年
 APP
 微信群
 扫描二维码
 扫描二维码